

 目次
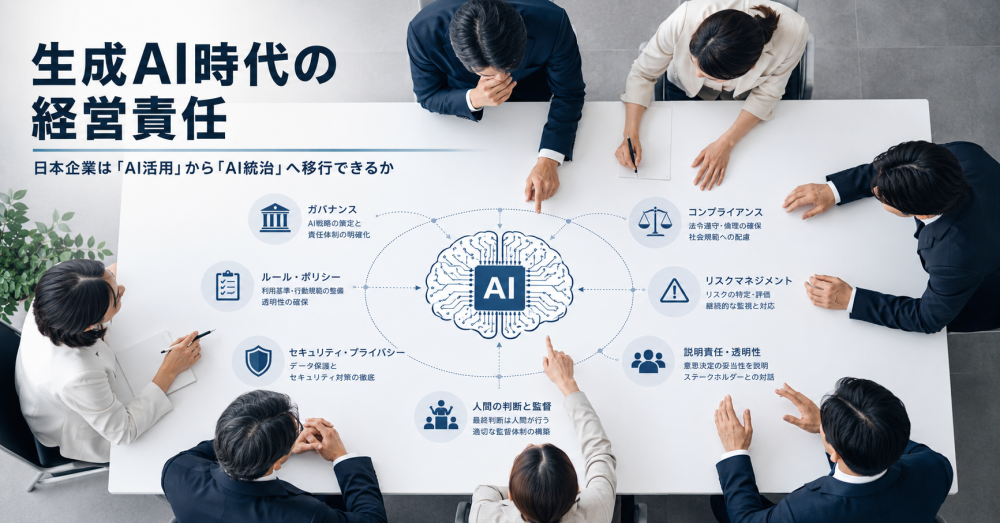
生成AI時代の経営責任
日本企業は「AI活用」から「AI統治」へ移行できるか
生成AIをめぐる議論は、この2年で大きく変わりました。かつては「ChatGPTを業務で使うべきか」「議事録や資料作成をどれだけ効率化できるか」が中心でした。しかし現在、経営層が問われているのは、より本質的な問いです。すなわち、生成AIを単なる便利な道具として利用環境だけ整えるのか、それとも企業の意思決定、業務プロセス、リスク管理、イノベーション創出を支える経営基盤として統治するのか、という問いです。
世界ではAIの業務利用が急速に広がっています。Stanford HAIの「AI Index 2025」によれば、2024年にAIを利用している組織は78%に達し、前年の55%から大きく伸びました。生成AIへの民間投資も世界で339億ドルに達し、前年比18.7%増となっています。AIは一過性の技術ブームではなく、企業競争の前提条件になりつつあります。(Stanford HAI)
一方で、日本企業の足取りは慎重です。総務省の資料によれば、日本の個人の生成AI利用経験は2024年度調査で約27%にとどまり、米国68.8%、ドイツ59.2%、中国81.2%を下回っています。企業においても、生成AIを活用する方針を定めている比率は約50%で、大企業では約56%、中小企業では約34%にとどまります。これは「使っていない」ことだけが問題なのではありません。より本質的には、AIをどこまで使ってよいのか、誰が責任を持つのか、何を禁止し、何を奨励するのかが曖昧なまま、現場判断に委ねられていることが問題です。(glocom.ac.jp)
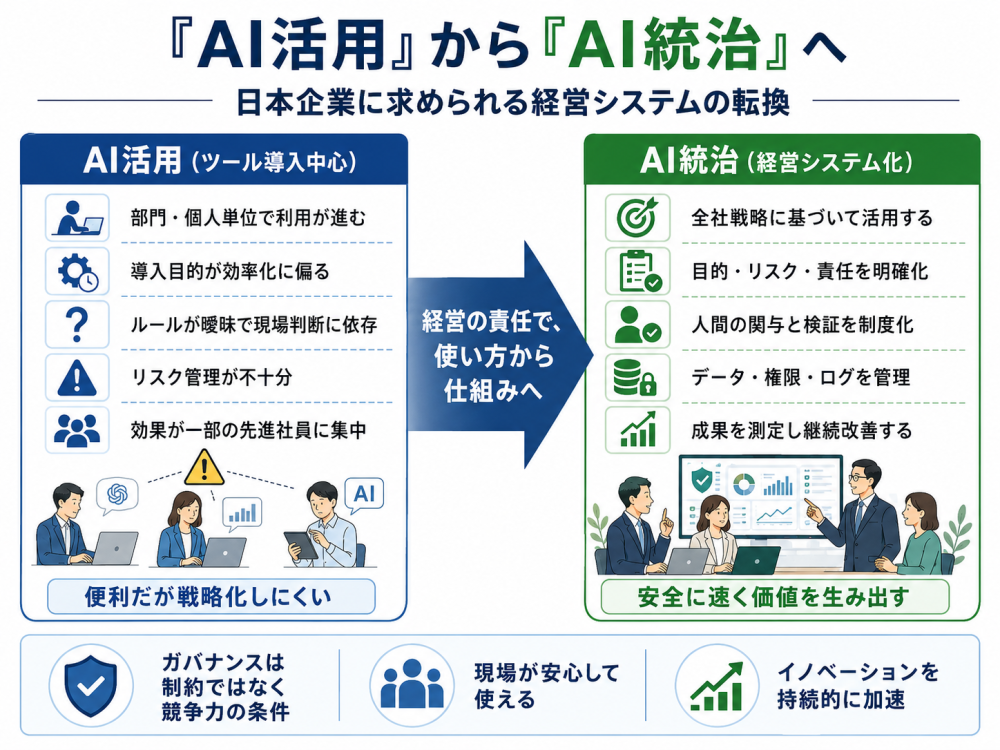
「使わせる会社」と「統治する会社」の差が開く
生成AI導入の第一段階は、利用環境の整備でした。社内向けチャットボット、文章生成、翻訳、要約、問い合わせ対応、プログラム補助など、比較的リスクの低い用途から始める企業は少なくありません。しかし、生成AIの本当の影響は、単体業務の効率化にとどまりません。営業活動では提案書、顧客分析、商談準備が変わります。法務・知財では契約書レビューや先行文献調査が変わります。製造業では品質不良の解析、設備保全、設計支援に広がります。人事では採用、評価、研修、配置の判断補助にも入り込みます。
ここで問題になるのは、AIの出力が「もっともらしいが誤っている」場合です。生成AIは、正確な検索エンジンでも、完全な専門家でもありません。誤情報、偏見、著作権侵害、個人情報漏えい、営業秘密流出、説明不能な判断、過度な自動化依存といったリスクを伴います。NISTは2024年に生成AI向けのAIリスクマネジメント・プロファイルを公表し、組織が生成AI固有のリスクを識別し、目的に沿って管理するための行動を示しました。これは、生成AIが単なるITツールではなく、組織的なリスク管理対象であることを示しています。(NIST)
McKinseyの2025年調査も示唆的です。AIを少なくとも1つの業務機能で定期利用している企業は88%に達する一方、全社的なスケールに至っている企業はまだ少数で、多くは実験・試行段階にあります。さらに、AIで高い成果を出している企業は、単にツールを導入するのではなく、ワークフローを再設計し、経営層がAI活用にコミットし、モデル出力を人間がどの時点で検証するかを定めています。(McKinsey & Company)
この差は、生成AIの性能差ではなく、経営システムの差です。日本企業が直面している課題は「AIを使うかどうか」ではなく、「AIを使う組織に作り替えるかどうか」です。
AI統治はブレーキではなく、競争力の条件である
日本企業では、ガバナンスという言葉がしばしば「制約」「承認手続き」「禁止事項」と受け止められます。しかし、生成AI時代のAI統治は、利用を止めるための仕組みではありません。むしろ、安全に速く使うための経営能力です。
AI統治とは、企業がAIをどの目的で使い、どのリスクを許容し、どのリスクを許容しないかを明確にし、責任者、プロセス、データ、技術、監査、教育を一体で管理する仕組みです。
つまり、AI利用を現場の自己責任にせず、経営として再現可能にすることです。
EUのAI Actは、AIシステムをリスクベースで分類し、許容できないリスク、高リスク、透明性リスク、最小リスクといった考え方を採用しています。チャットボットでは利用者にAIとの対話であることを知らせる透明性義務、高リスクに分類されるAIでは、リスク管理、データ品質、ログ、文書化、人間による監督などが求められます。一般目的AIモデルに関する義務も2025年8月から適用されています。(European Commission)
日本でも、AI法が2025年6月に公布・一部施行され、9月に全面施行されました。内閣府は、AIのイノベーションを促進しつつリスクに対応するための法律として位置付けています。日本はEU型の強い事前規制ではなく、イノベーション促進とリスク対応の両立を重視していますが、だからこそ企業側の自主的な統治能力が問われます。(内閣府ホームページ)
AI事業者ガイドラインも更新が続いています。経済産業省は2026年3月に「AI事業者ガイドライン(第1.2版)」を取りまとめ、活用の手引きやチェックリストも公開しています。法令で細かく縛られないから自由なのではなく、企業が自ら方針、リスク評価、運用ルール、説明責任を整備する必要があるということです。(経済産業省)
日本企業に多い「AI活用」の落とし穴
生成AI導入で失敗する企業には、共通するパターンがあります。代表的な落とし穴は、次の4つです。
| 落とし穴 | 起きる問題 |
| 全社契約を結んだだけで、導入したと見なす | ツールは配られても、どの業務で使うべきか、どのデータを入力してよいか、成果をどう測るかが決まらず、利用が一部の先進社員に偏る |
| リスクを恐れ、禁止に近い運用にする | 個人情報や営業秘密、著作権への懸念は重要だが、過度に禁止すると、現場が個人アカウントや未承認サービスを使う「シャドーAI」に流れる |
| AIの出力を、人間の判断と混同する | AIが作成したレポート、候補者評価、契約書の修正文案などを十分に確認せず使うと、効率化の裏側で説明責任が空洞化する |
| AI導入を、情報システム部門だけの仕事にする | 生成AIはITインフラであると同時に、業務設計、人材育成、知財、法務、セキュリティ、内部監査、事業戦略に関わるため、情シスだけでは統治しきれない |
これらに共通するのは、生成AIを経営課題として扱わず、ツール導入や現場運用の問題として処理してしまう点です。
経営層が設計すべきAI統治の全体像
AI統治は、抽象論では機能しません。経営層は、少なくとも次の領域を明確にする必要があります。
| 統治領域 | 経営が決めるべきこと | 実務上の論点 |
| 目的 | AIを何のために使うのか | 効率化だけか、売上成長・新規事業・品質向上まで含めるか |
| リスク許容度 | どこまで自動化を許すのか | 人事、与信、医療、安全、法務など高影響領域の扱い |
| データ | 入力可能な情報をどう分類するか | 個人情報、営業秘密、未公開財務情報、顧客データ |
| ツール | 利用可能なAIサービスをどう承認するか | 個人アカウント禁止、ログ管理、学習利用の有無 |
| 人間の関与 | どの判断で人間確認を必須にするか | Human-in-the-loop、承認者、専門家レビュー |
| 記録 | 何をログとして残すか | プロンプト、出力、利用者、修正履歴、意思決定根拠 |
| 知財 | 生成物と学習データの権利をどう扱うか | 著作権侵害、商標、意匠、社外公開コンテンツ |
| 教育 | 誰にどのレベルのAIリテラシーを求めるか | 全社員、管理職、開発者、監査担当者で分ける |
| 監査 | AI利用をどう点検するか | 内部監査、第三者評価、モデル更新時の再評価 |
| 成果 | AI投資の効果をどう測るか | 時間削減、品質、売上、顧客満足、リスク低減 |
この表のうち、特に日本企業で弱いのは「目的」と「成果」です。生成AIを導入したものの、効率化にとどまり、事業モデルや組織能力の変革に結び付いていないケースが目立ちます。AIは業務を速くするだけでなく、意思決定の単位、顧客接点、専門職の役割、製品開発の速度を変える技術です。経営目標と結び付かないAI利用は、やがて「便利だが戦略的ではないツール」になります。
法務・知財・個人情報は「後追い対応」では間に合わない
生成AIの統治で見落とされがちなのが、法務・知財・個人情報の先回りです。文化庁は、AIと著作権に関する考え方やチェックリスト&ガイダンスを示し、AI開発者等が著作権と生成AIの関係で生じるリスクを低減するための取組を整理しています。生成AIで作った文章、画像、動画、コードを広告、商品、営業資料、社外発信に使う場合、単なる社内利用よりも高い確認が必要です。(文化庁)
個人情報保護委員会も、生成AIサービスの普及を踏まえ、プロンプト入力等に応えて文章・画像等を生成するサービスの利用に関する注意喚起を行っています。企業が顧客情報、従業員情報、医療・金融・教育関連の個人データを外部AIサービスに入力する場合、利用目的、第三者提供、委託先管理、学習利用の有無などを確認しなければなりません。(個人情報保護委員会)
重要なのは、これらを「法務部門が後で確認する事項」として扱わないことです。AI統治では、業務設計の段階でリスクを組み込みます。たとえば、以下のケースでは、導入前にルールを決めておく必要があります。
- 顧客対応AI:データ分類、回答範囲、禁止回答、エスカレーション条件、ログ保存期間、誤回答時の対応方針
- 契約書レビューAI:最終責任者、標準契約からの逸脱判定、外部弁護士レビューが必要となる基準
- 製造業の品質解析AI:設備停止や出荷停止に関わる判断範囲、人間による確認手順、判断ログ、異常時の報告ルール
ISO/IEC 42001とISO 56001をどう接合するか
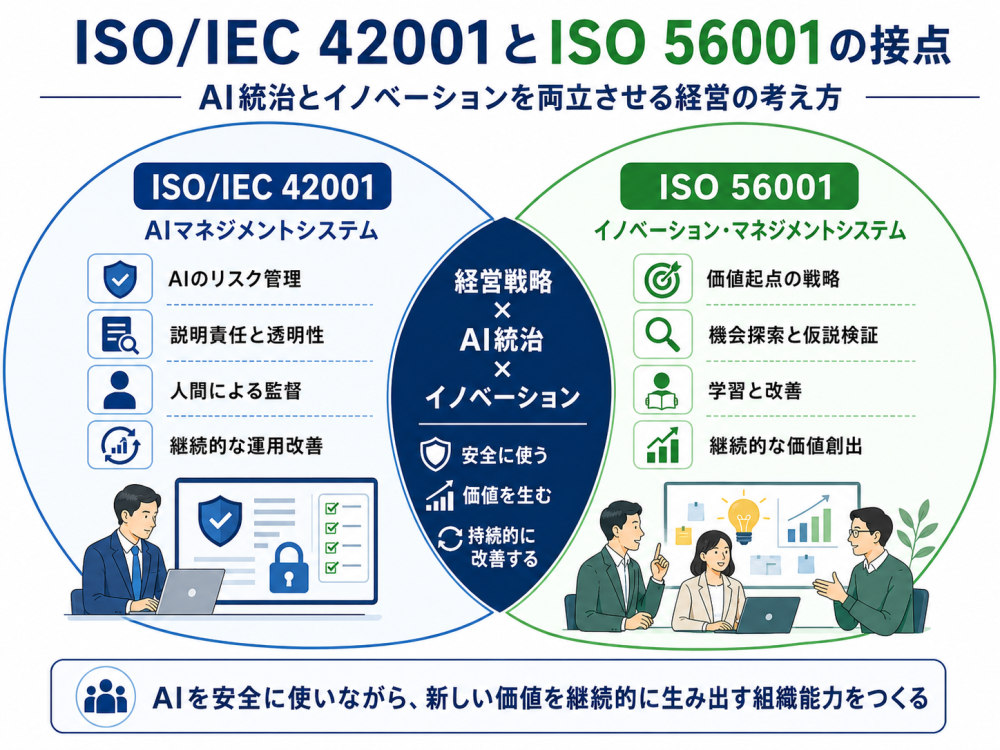
AI統治を経営システムとして整えるうえで、国際標準の位置付けは重要です。ISO/IEC 42001は、AIマネジメントシステムに関する国際規格であり、AIベースの製品・サービスを提供または利用する組織が、AIを責任ある形で開発・利用するための要求事項を示しています。ISOは同規格を、世界初のAIマネジメントシステム規格と説明しており、リスクと機会を管理し、イノベーションとガバナンスのバランスを取る枠組みと位置付けています。(ISO)
一方、ISO 56001は、イノベーション・マネジメントシステムの要求事項を定める国際規格です。組織が継続的かつ成功確率の高いイノベーションを生み出す能力を高めるため、体系的なアプローチを提供するとされています。ISO 56001は、AI統治と別物ではありません。むしろ、生成AIを新規事業、製品開発、サービス変革、業務モデル変革に結び付けるための土台になります。(ISO)
日本企業に必要なのは、「ISO/IEC 42001でAIのリスクと責任を管理し、ISO 56001でAIをイノベーション創出につなげる」という統合的な発想です。統治だけを強めると、AI活用は萎縮します。イノベーションだけを強調すると、事故や不信が起こります。2030年に競争力を持つ企業は、AIを安全に使う会社ではなく、AIを安全に使いながら新しい価値を継続的に生む会社です。
2030年に向けて、AIは「エージェント化」する
今後の生成AIは、単に質問に答えるチャットツールではなくなります。業務の目標を与えられると、次のような行動を行うAIエージェントへ進化していきます。
- 必要な情報を集める
- 計画を立てる
- 複数のアプリケーションを操作する
- 判断案を提示する
- メール作成や購買申請など、業務上の操作を行う
- 顧客データや社内システムにアクセスする
AIエージェント化が進むと、統治の難度は一段上がります。企業には、AIに与える権限管理、操作ログ、承認フロー、異常検知、停止スイッチなどを設計することが求められます。
McKinseyの2025年調査では、62%の回答者が所属組織でAIエージェントを少なくとも実験していると回答しています。(McKinsey & Company)
これは、かつてのDXよりも経営に近いテーマです。DXでは、既存業務をデジタル化することが主な課題でした。生成AI時代には、業務そのものをAIと人間の協働を前提に再設計する必要があります。営業担当者、研究者、設計者、法務担当者、人事担当者、管理職の役割が変わります。AIに置き換えられる仕事を恐れるだけでは不十分です。AIを使うことで人間の仕事をどう高度化するかを設計することが、経営責任になります。
内閣府の人工知能基本計画も、「AIを使う」「AIを創る」「AIの信頼性を高める」「AIと協働する」という方向性を掲げ、AI利活用とガバナンス、人材育成、制度変革を一体で進める必要性を示しています。
取締役会と経営会議で問うべき質問
生成AI統治を本気で進めるなら、取締役会と経営会議の議題にすべきです。経営層は、次の問いに答えられなければなりません。
| 経営上の問い | 確認すべき状態 |
| 当社はAIを何の競争力に変えるのか | コスト削減、品質、スピード、顧客体験、新規事業の優先順位が明確である |
| AI利用の責任者は誰か | CIO、CDO、CISO、法務、人事、事業部門の役割分担が定義されている |
| 禁止事項と推奨事項は明確か | 社員が判断できる利用ポリシーが存在する |
| 高リスク業務を特定しているか | 人事、与信、安全、医療、法務、財務報告などが棚卸しされている |
| AIの出力を誰が検証するか | 重要判断に人間の確認が組み込まれている |
| ログと証跡は残るか | 問題発生時に誰が何を入力し、何を出力したか追跡できる |
| 社員教育は十分か | 使い方だけでなく、限界、権利、情報管理を教育している |
| 成果を測っているか | 利用率ではなく、業務成果・品質・リスク低減で評価している |
| ベンダー依存を管理しているか | 契約、データ利用、モデル変更、国外移転、停止時対応を確認している |
| AI統治を継続改善しているか | モデル更新、法制度変更、事故情報に応じてルールを改定している |
この質問に答えられない企業は、生成AIを導入していても「統治している」とは言えません。逆に、これらに答えられる企業は、AI活用の速度を上げられます。ルールが明確であれば、現場は迷わず使えます。承認基準が明確であれば、新規ユースケースは早く立ち上がります。ログと監査があれば、リスクを恐れて全面禁止する必要はありません。
日本企業が取るべき実装ロードマップ
生成AI統治は、壮大な制度設計から始める必要はありません。重要なのは、短期間で最低限の統制を整え、その後、業務変革へ広げることです。
日本企業が取るべき実装ロードマップは、次のように整理できます。
| 時期 | 取り組むこと | 目的・注意点 |
| 最初の90日 | 全社AI利用方針の策定、利用可能ツールの指定、入力禁止データの分類、主要リスクの棚卸し、教育コンテンツの整備、パイロット業務の選定 | 完璧な仕組みを目指すより、シャドーAIを減らし、社員が安全に使える最低限のルールを整えることが重要 |
| 次の半年 | 営業、開発、法務、カスタマーサポート、管理部門などから、成果が測りやすく、リスク管理しやすい業務を選び、AIを業務フローに組み込む | AIツールを追加するだけでなく、業務フローそのものを見直す必要がある。既存の承認、帳票、会議体を維持したままでは、効果は限定的になる |
| 1年以内 | AIガバナンス委員会、または同等の横断組織を設ける | 委員会を作ること自体を目的にせず、事業部門、法務・知財・セキュリティ、経営、内部監査が連携して、ユースケース提案、リスク確認、投資判断、運用点検を行う流れを作る |
| 2年目以降 | ISO/IEC 42001やISO 56001を参照しながら、AI統治とイノベーション管理を統合していく | AI利用の成熟度を定期評価し、ユースケースのポートフォリオ管理、AI人材育成、社外パートナーや顧客とのデータ連携へ広げていく |
このように、生成AI統治は一度に完成させるものではありません。まず安全に使える最低限のルールを整え、次に業務フローへ組み込み、最終的にはAI統治とイノベーション管理を一体で運用することが重要です。
AI統治は経営者の「説明責任」である
生成AI時代における最大の経営リスクは、AIを使うことではありません。AIを使っているにもかかわらず、誰も統治していないことです。現場が個別に使い、成果もリスクも見えず、問題が起きてから法務や広報が対応する。この状態は、2030年に向けて持続しません。
生成AIは、企業の生産性を高めるだけでなく、事業の作り方、組織の学習速度、人材の役割、顧客との関係を変えます。だからこそ、AI統治は情報システム部門の管理項目ではなく、経営者の説明責任です。
日本企業には、品質管理、安全管理、現場改善、長期的な信頼構築という強みがあります。この強みをAI時代に再設計できれば、日本企業は単に遅れを取り戻すだけでなく、「信頼できるAI活用」で国際的な競争力を持つ可能性があります。
生成AIを使う会社は増えます。しかし、AIを統治できる会社は限られます。2030年に勝つ企業は、AIを自由に使わせる企業でも、AIを恐れて止める企業でもありません。AIを経営の中に組み込み、リスクを可視化し、社員が安心して挑戦できる仕組みを持つ企業です。日本企業がいま移行すべきなのは、「AI活用」ではなく「AI統治」です。
ISO 56001の考え方に沿ったイノベーションの仕組み化は、システムコンシェルジュにご相談ください
ISO56001の認証取得に関わらず、イノベーションの仕組み化の導入をご検討中の企業さまは、まずはシステムコンシェルジュにご相談ください。貴社の状況に合わせてご案内いたします。
まずは相談してみる


